Verwaltung von Gruppen & Rechten
Die Verwaltung von Gruppen und zugehörigen Berechtigungen erfolgt im Adminbereich über den Punkt Gruppen & Rechte.

Gruppe anlegen
Klicken Sie im Bereich Gruppen & Rechte am Ende der Seite auf den grünen Button Hinzufügen.
Vergeben Sie hier zunächst einen aussagekräftigen Namen (1) für die neue Berechtigungsgruppe.

Tipp
Aus dem Namen der Gruppe sollten sich direkt Rückschlüsse auf die eingerichteten Berechtigungen ziehen lassen. In diesem Beispiel handelt es sich um eine lesende (= Read) Berechtigung für den Einkauf.
Direkt darunter können im Anschluss die gewünschten Rechte vergeben werden.
Gruppe kopieren
Zur vereinfachten Anlage von ähnlichen Gruppen kann auch eine bestehende Gruppe als Kopier-Vorlage genutzt werden:
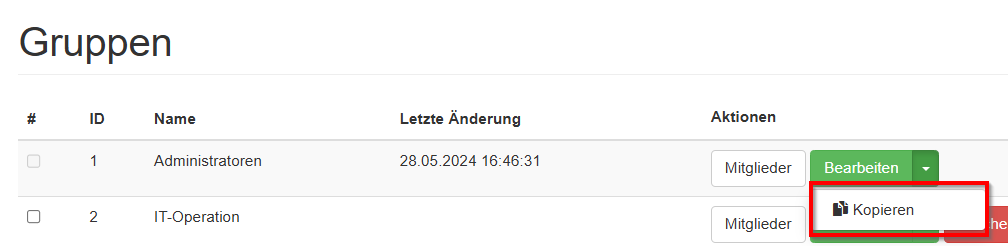
Hierbei werden alle Berechtigungen, die Kontexte, Hardware-Kategorie-Zuordnungen und auch die Vertrags-Typ-Zuordnungen ebenso mit kopiert.
Schnellere Anlage
In Unternehmen mit vielen Berechtigungen ist diese Funktionalität gerade beim Start und Rollout von Inventory360 durchaus interessant.
Zeiersparnis: Auf Basis von bestehenden Berechtigungen können die speziellen Konfigurationen wie der Kontext oder auch spezifische Zuordnungen verändert werden.
Gruppen-Mapping
Einer in Inventory360 angelegten Berechtigungsgruppe kann eine externe Gruppe aus z.B. Active Directory oder Microsoft 365 zugewiesen werden.
Hinweis
Zur Nutzung dieser Funktion muss eine Quelle zur Benutzersynchronisation angelegt sein.
Rufen Sie hierzu im Bereich Gruppen & Rechte die gewünschte Berechtigungsgruppe in Inventory360 über den Button Bearbeiten auf.
Innerhalb der Gruppen-Einstellungen oben rechts nun den Bereich Automatische Gruppenzuweisung ausklappen und die gewünschte externe Gruppe auswählen.

Abschließend bestätigen Sie die Einstellung am Ende der Seite mit Übernehmen.
Tipp
Die Gruppenzuordnung (= Ansicht "Mitglieder") wird entweder beim nächsten Login eines zutreffenden Benutzers oder innerhalb der nächsten Benutzersynchronisation durchgeführt. Bei Bedarf kann diese auch manuell angestoßen werden.
Automatisches Überschreiben
Bei Nutzung der externen Gruppen-Mappings werden alle manuellen Gruppen-Zuweisungen mit der nächsten Synchronisation bzw. dem nächsten Login automatisch überschrieben.
Eine Gruppe, die per automatischer Gruppenzuweisung befüllt wird, kann daher nicht mehr manuell manipuliert werden.
Gruppenmitgliedschaft eines AD Benutzers
Für die Zuordnung des Gruppen-Mappings werden die direkten Gruppenmitgliedschaften eines Benutzers aus dem Active Directory genutzt. Es muss also sichergestellt werden, dass die in Inventory360 ausgewählte Gruppe dem gewünschten Benutzer in Active Directory zugeordnet ist.

Rechte vergeben
In der tabellarischen Berechtigungsmatrix können die gewünschten Rechte einer Gruppe auf Bereichs- und Aktionsebene gesetzt werden.

| Einstellung | Beschreibung |
|---|---|
| (1) Bereiche | Die Funktionsbereiche von Inventory360 |
| (2) Rechte | Die jeweils freigeschalteten Aktionen des Funktionsbereichs |
Hinweis
Damit sich ein Benutzer am System anmelden kann, muss diesem zumindest der Bereich Login erlaubt werden.
Die Aktionsrechte (2) sind dabei wie folgt aufgeschlüsselt:
| Alter Typ | Neuer Typ |
|---|---|
Erlauben |
Einfache Freischaltung Ja/Nein |
Anzeigen |
Anzeige- / Leserechte |
Bearbeiten |
Bearbeitungsrecht |
Inventarisieren |
Sonderrechte: Bearbeitungsrecht eingeschränkt auf Bestandserfassung (Lager) oder Datenübernahme (Discovery) |
Löschen |
Löschrecht. Im Bereich Hardware inkl. Löschung der gesamten Historie |
Kontrollierte Vergabe des Admin-Rechts
Besonderes Augenmerk sollte bei der Zuweisung des Admin-Rechts gelegt werden, denn hierdurch wird Benutzern Zugrif auf die weitreichende Konfiguration von Inventory360 gegeben.
Kontext / Mandanten
Im Bereich Kontext / Mandaten können im Zuge eines Mehrmandantenbetriebs weiterführende Einschränkungen für die oben gesetzten Rechte eingerichtet werden.
Beispielsweise um die Leserechte des Einkaufs auf einen bestimmten Standort zu beschränken.
Hierbei können in den Filterlisten (Standort, Gesellschaft, Abteilung, Projekt) ein oder mehrere freigeschaltete Entitäten ausgewählt werden.

Info
Die Auswahl Keine gibt hierbei auch Assets frei, denen aktuell keine Abteilung zugewiesen ist. Andernfalls werden nur Assets angezeigt, denen die ausgewählte Abteilung (hier: Einkauf) zugewiesen ist.
Hardware-Kategorien
Im Bereich Hardware können Einschränkungen für die oben gesetzten Rechte und Kontexte eingerichtet werden.
Hierdurch können z. B. Lese- und Schreibrechte für eine oder mehrere definierte Hardware-Kategorien beschränkt werden.

Verträge / Vertragstypen
Im Bereich Verträge können die Vertragstypen für die oben gesetzten Rechte und Kontexte eingerichtet werden.
Hierdurch können z. B. Lese- und Schreibrechte für eine oder mehrere definierte Vertragstypen beschränkt werden.
Zur Übernahme der Rechte einer Gruppe am Ende der Seite auf Übernehmen klicken.
Massenbearbeitungen
In der Gruppen-Übersicht können auch Massenbearbeitungen durchgeführt werden:
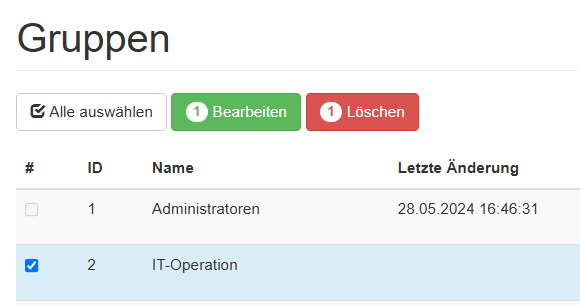
Administrator-Gruppe
Die primäre Gruppe für Administatoren ist hierbei von den Möglichkeiten ausgenommen, da diese in der Regel den lokalen Administrator und Support Benutzer enthält und auch nicht wegen technischer Gründe gelöscht werden darf.
Bei der Massenbearbeitung einer oder mehrerer Gruppen kann dieser Dialog genutzt werden:
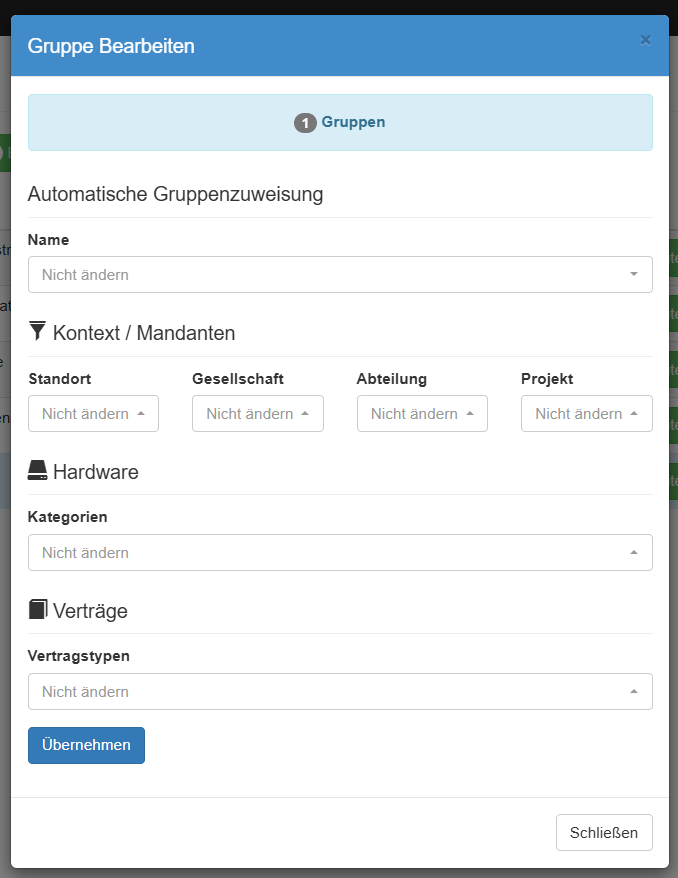
Hierbei sind folgende Änderungen möglich:
- Automatische Gruppenzuweisung: Änderung der externen Gruppenzuordnung (z. B. Active Directory oder Microsoft 365)
- Kontext/Mandant: Die Kontext-Zuordnungen für Standort, Gesellschaft, Abteilung und Projekt
- Hardware: Änderung der entsprechenden Hardware-Kategorie-Zuordnung(en)
- Verträge: Die Vertragstyp-Zuordnung auf Basis der allgemeinen Verträge
Rechte auswerten
Um die effektiven Rechte eines Benutzers - vor allem bei der Zuweisung mehrerer Gruppen - auszuwerten, steht in der Benutzerliste die Funktion Berechtigungs-Auswertung zur Verfügung.